


对于跨境出海品牌而言,合规不仅关乎日常运营效率,更直接决定了店铺账号的生死存亡。近年来,各大海外电商平台与主流消费国监管机构对买卖家通讯秩序、消费者隐私保护的审查力度达到前所未有的严苛程度。
无论是在亚马逊针对主动发信诱导好评的“无预警封店潮”,还是欧洲市场关于 GDPR“被遗忘权”与数据本地化存储的天价罚单,出海团队若依然沿用传统粗放的消息群发或无监管外包模式,无异于在悬崖边试探。
本文将系统拆解各大电商平台最新通讯合规政策,并结合 Shulex AI 客服数字员工 的合规护栏体系,为出海企业提供完备的应对实操指南。
主流电商平台通讯规则红线剖析
1. 亚马逊买卖家消息服务(Buyer-Seller Messaging Service)
亚马逊对于卖家主动发送给买家的消息有着近乎苛刻的限定:
- 严禁营销与促销:任何包含促销折扣码、站外独立站链接、社交媒体账号的消息均会被平台算法秒级拦截并计入违规;
- 索评行为规范:只允许使用官方系统的“Request a Review”按钮,严禁使用“If you are satisfied, please leave 5 stars”(如满意请给五星)等诱导性话术;
- 发信频率限制:针对同一个订单,除必要的配送通知外,不得发送超过一次主动跟进消息。
2. Shopify 独立站与 EDM/SMS 通讯规范(CAN-SPAM & TCPA)
在独立站生态中,虽然卖家拥有更大的自主权,但美国《电话消费者保护法》(TCPA)与《反垃圾邮件法》(CAN-SPAM)构成了法律底线:
- 明确双重授权(Double Opt-in):发送短信促销前必须有消费者明确勾选协议的取证记录;
- 一键退订与静音期:必须提供免退订费的“STOP”机制,且禁止在当地时间晚上 9 点至早上 8 点间推送骚扰通知。
国际隐私合规要求:GDPR 与 CCPA 对客服系统的考验
很多跨境卖家误以为客服对话不属于核心数据资产,因而忽视了隐私合规风险。事实上,会话日志中包含的收件人姓名、详细住址、联系电话、甚至偶发拍摄的门禁照片,均属于高敏感个人数据(PII)。
1. 数据最小化与动态脱敏(Data Minimization)
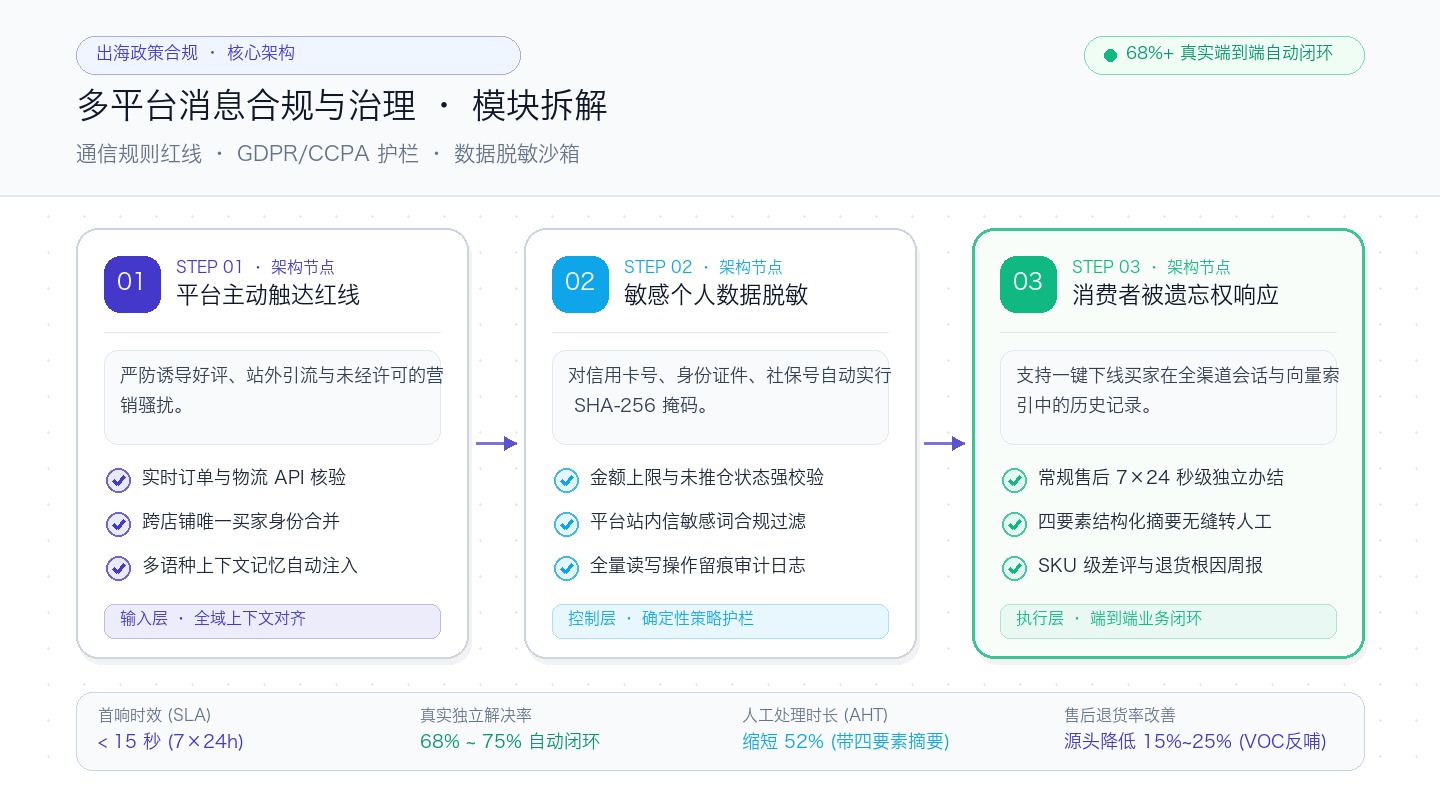
在 Shulex AI 客服自执行架构 中,所有流入智能体的对话流首先经过隐私数据过滤沙箱。信用卡 CVV 码、社保号、身份证明等敏感信息会在进入大模型推理前被自动执行掩码处理,既保障了业务推理准确性,又杜绝了敏感数据泄露或被模型意外记忆的风险。
2. 消费者“被遗忘权”(Right to Erasure)的工程落地
根据 GDPR 第 17 条规定,欧盟消费者有权要求商家彻底删除其个人数据。如果卖家的客服数据散落在各处工单系统、Excel 表格和第三方大模型日志中,执行删除指令几乎是不可能的任务。Shulex 支持在管理后台一键触发跨渠道买家档案清理,同步删除向量数据库索引与会话冷备归档,出具合规审计回执。
Shulex 双层防违规护栏机制
为了帮助卖家彻底免除后顾之忧,Shulex 将合规要求直接内嵌至 AI 推理引擎底层:
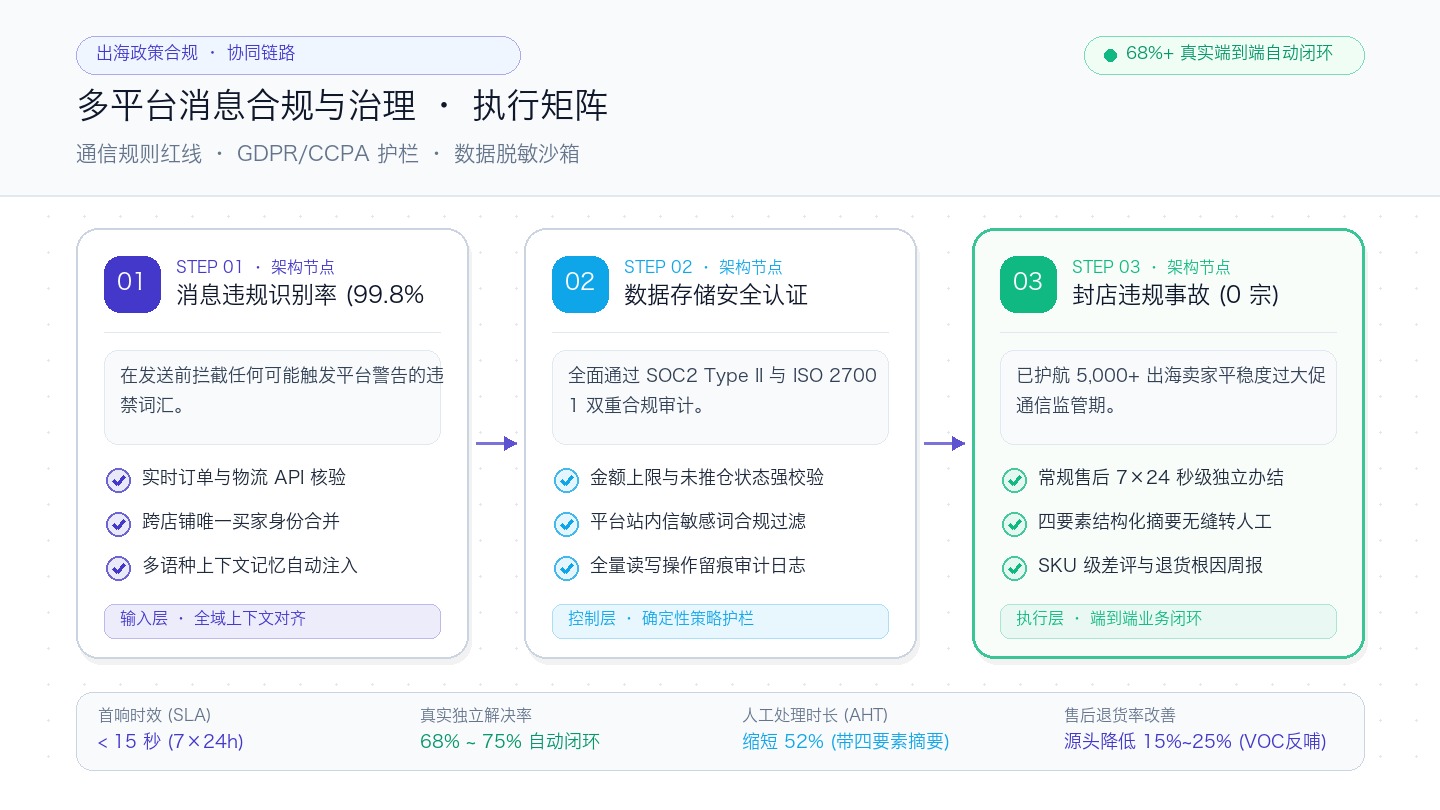
- 出站消息敏感词实时审查:所有由 AI 或人工编辑拟发送的内容,均需经过平台规则正则与语义匹配引擎校验,一旦发现涉及诱导好评或违规外链立即阻断;
- 时区感知与静默时段控制:根据收件地址自动推算当地时区,严格在法定允许窗口期内交付重要履约消息;
- 全链路留痕可追溯:每一条消息附带唯一哈希签名与发送依据,在平台抽检时可作为正当履约证据快速申诉。
欲了解如何为您的跨境业务构建零违规风险的智能化客服体系,欢迎 预约专属合规方案咨询。
---
📚 相关阅读与官方资源
- 📊 年度实测报告:2026 跨境电商独立站 AI 客服 TCO 与解决率实测报告
- 🔍 主流系统选型对比:2026 跨境电商 AI 客服系统选型与对比指南:6 大评估维度与架构实测
- 🌐 全渠道自动化 SOP:Shopify 与 Amazon 查物流 (WISMO) 及未出库改地址 100% 自动闭环配置指南
- 👥 客户身份与跨端合并:跨渠道客户身份识别与合并方法:打通独立站与平台客服档案
- 📑 人机交接设计规范:AI 客服转人工结构化交接摘要规范(Context Packet 设计指南)
- 🚀 产品方案与架构演示:了解 Shulex AI 客服数字员工核心能力
- 🤝 一对一业务诊断:预约专属业务演示与系统接入评估